CTEM - Ver su exposición a amenazas antes de que la exploten
La mayoría de las brechas no vienen de lo que usted no vio — vienen de lo que sabía que estaba ahí y nadie parcheó. CTEM (Continuous Threat Exposure Management) convierte esa conversación incómoda en un dashboard: activos, vulnerabilidades, parches pendientes y cumplimiento, todo medido y accionable.
Qué ve el CTEM que usted no ve
Todos los activos
Inventario completo: endpoints, otros assets, assets deprecados — nada de seguridad se gestiona a ciegas.
Vulnerabilidades por app y SO
Findings por aplicación y por sistema operativo, con severidad y la lista de equipos afectados.
Parches pendientes
Pending OS patches + application patching list: qué falta actualizar, en qué equipos y desde cuándo.
Puertos y compliance
Puertos abiertos expuestos, compliance standards, compliance assessment y check master — la postura medida contra normas.
De la métrica a la acción
El CTEM no es un reporte de auditoría muerto: los “problemas” tienen sus “soluciones” vinculadas — ver el problema es ver qué hacer. Los reportes se construyen con Report Builder, se personalizan y se programan para entrega automática a quien toma las decisiones.
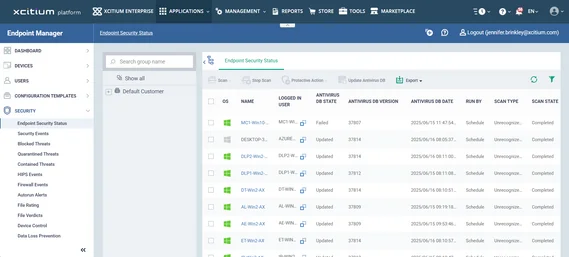
La exposición medida en vivo: qué activos hay, qué vulnerabilidades cargan, qué parches faltan. El valor para la junta: CTEM traduce la seguridad a números defendibles — exposición por equipo, tendencia de parches, cumplimiento por norma. El argumento de presupuesto se escribe solo.
Preguntas frecuentes
- ¿CTEM reemplaza al vulnerability scanner?
- Lo integra: CTEM consolida hallazgos de vulnerabilidades por app y SO, parches pendientes, puertos y compliance en dashboards accionables — no es un escaneo aislado sino gestión continua de la exposición.
- ¿Qué tipo de activos cubre?
- Endpoints gestionados, otros assets de red, assets deprecados — el inventario CTEM cubre lo que la consola ve en su entorno.
- ¿Puedo exportar reportes para dirección?
- Sí: Report Builder permite construir, personalizar y programar informes automáticos sobre vulnerabilidades, parches, cumplimiento y seguridad.