DLP en el endpoint - Descubrir y frenar la fuga de datos sensibles
La pregunta incómoda de todo responsable de seguridad: ¿en qué endpoints hay datos sensibles y quién los está moviendo? Las reglas de Data Loss Prevention (DLP) integradas en Xcitium Enterprise responden ambas — sin un producto aparte.
Dos tipos de reglas, dos trabajos
Discovery rules — descubrimiento
Escanean los endpoints en busca de archivos con información sensible: números de tarjetas, documentos de identidad, patrones personalizados y grupos de palabras clave. Responde “¿dónde está el dato?”
Monitoring rules — monitoreo
Vigilan el movimiento del dato: copias, transferencias, canales por donde podría salir. Responde “¿quién lo está tocando y hacia dónde va?”
Qué se puede hacer desde la consola
-
Definir patrones sensibles con pattern variables y keyword groups (números de tarjeta, cédulas, formatos propios)
-
Adjuntar las reglas a los perfiles de configuración por dispositivo o grupo — la misma política de seguridad que ya gobierna el endpoint
-
Ejecutar escaneos DLP programados o bajo demanda en toda la flota
-
Consultar logs DLP y administrar archivos sensibles en cuarentena
-
Correlacionar con los eventos de seguridad: un dato sensible + un proceso desconocido = prioridad máxima
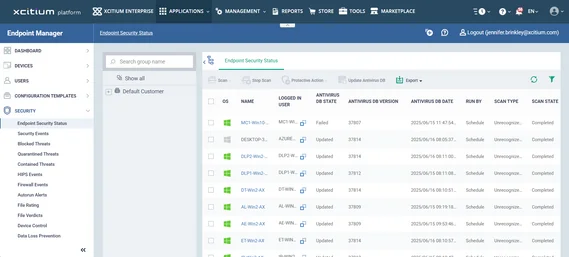
La actividad DLP convive con la telemetría de seguridad en el mismo panel.
Por qué DLP integrado y no aparte
El DLP tradicional vive en su propia consola, con su propio agente y su propio presupuesto. En Xcitium es una sección más del perfil del endpoint: se despliega con el mismo agente XCS, se gobierna con la misma consola y sus eventos cruzan con el resto de la telemetría. Cumplimiento (PCI, habeas data, GDPR) sin sumar herramientas. Caso típico: auditor de cumplimiento pide “demuestre que los datos de tarjetas no salen de la red”. Con DLP de Xcitium el reporte es un escaneo programado + logs — no un proyecto de seis meses.
Preguntas frecuentes
- ¿Qué tipo de datos sensibles detecta?
- Patrones predefinidos (números de tarjetas de crédito, números de seguridad social) más patrones personalizados y grupos de palabras clave que usted define según su regulación y su negocio.
- ¿El DLP bloquea la salida del dato o solo reporta?
- Las monitoring rules controlan el movimiento del dato y las discovery rules lo localizan; los archivos sensibles detectados pueden quedar en cuarentena DLP. La acción exacta se define por regla.
- ¿Necesito un agente adicional?
- No. Las reglas DLP se adjuntan al perfil del agente XCS que ya protege el endpoint — misma instalación, misma consola.