Por qué el EDR tradicional no basta - Permanencia cero con ZeroDwell
Los sistemas EDR (detección y respuesta de endpoints) se han convertido en el estándar de la seguridad moderna. Pero su modelo tiene una debilidad estructural: primero detectan, después responden. Entre una y otra cosa existe una ventana — el tiempo de permanencia del atacante — durante la cual el malware ya se ejecutó en el endpoint real.
El problema: detectar es admitir que ya entró
El flujo clásico es conocido: un ejecutable desconocido corre, genera telemetría, el motor lo compara con patrones o modelos, dispara una alerta, y un analista investiga. Si el archivo era malicioso pero desconocido — día cero, ransomware nuevo, malware sin firma — la detección llega tarde o nunca llega. Las estadísticas de la industria lo confirman: cientos de miles de amenazas nuevas evaden la detección basada en conocimiento cada semana.
La telemetría y la investigación son excelentes después del incidente — líneas de tiempo, búsqueda por hash, proceso a proceso. Pero el daño inicial ya ocurrió: cifrado, exfiltración, persistencia.
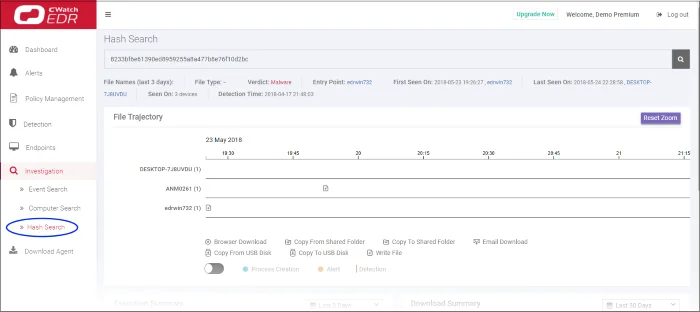
El EDR de Xcitium investiga cada evento: búsqueda por hash, por equipo y línea de tiempo de procesos.
El giro de Xcitium: contener primero, verificar después
ZeroDwell invierte el orden. Cuando un ejecutable desconocido solicita privilegios de ejecución, la virtualización de API a nivel de kernel lo ejecuta en un entorno contenido: puede correr, puede revelar su intención, pero no puede escribir en el sistema de archivos, el registro ni la memoria reales. En paralelo, el Verdict Cloud determina si es bueno o malo. Si es bueno, se libera; si es malo, nunca tocó el endpoint.
-
Ejecutable desconocido — Solicita correr →
-
Contenedor ZeroDwell — Corre sin poder dañar →
-
Verdict Cloud — Bueno o malo →
-
Libera o bloquea — Permanencia = 0 El tiempo de permanencia del atacante se vuelve literalmente cero: no hay ventana entre ejecución y detección porque la contención ocurre en la ejecución misma. Y el EDR sigue ahí — capturando telemetría, líneas de tiempo e investigación — pero como segunda capa, no como primera línea de defensa. En cifras: más de 1 millón de endpoints protegidos durante más de 4 años, con 0% de clientes reportando brecha. La prevención no es una promesa: es una arquitectura.
Preguntas frecuentes
- ¿Debo reemplazar mi EDR actual?
- No necesariamente. ZeroDwell Containment es compatible con antivirus y EDR existentes (Kaspersky, Sophos, Trend Micro, Defender). Xcitium Client Security también los integra en una sola consola si busca consolidar.
- ¿La contención afecta el trabajo del usuario?
- No. La virtualización opera sin impacto perceptible: el desconocido corre en un entorno espejo de solo lectura y los archivos legítimos se liberan automáticamente tras el veredicto.
- ¿Qué pasa si el archivo desconocido era legítimo?
- Verdict Cloud lo clasifica como seguro y se libera del contenedor automáticamente — sin falsos positivos ni interrupciones.