Firewall + HIPS gestionado desde la nube - Defensa perimetral en cada endpoint
El perímetro de red ya no existe: la gente trabaja desde casa, cafés y aeropuertos. La defensa perimetral tiene que vivir en el endpoint. El agente XCS incluye un firewall de clase empresarial y un sistema de prevención de intrusiones del host (HIPS), ambos configurados por perfil desde la consola.
El firewall: control total del tráfico
Reglas por aplicación y globales
Defina qué programa habla con quién: tráfico permitido, bloqueado o preguntado — por app o para todo el sistema.
Port stealth / invisible
El equipo queda invisible ante escaneos de la red: no responde a sondeos no solicitados — el atacante no sabe que existe.
Zonas de red y confianza
Trate la red de la oficina como confiable y la del aeropuerto como hostil — políticas que cambian según dónde esté el equipo.
HIPS: el comportamiento bajo llave
El Host Intrusion Prevention System controla lo que los procesos pueden tocar, más allá de la red:
-
Reglas HIPS y rule sets: qué puede hacer cada proceso — leer, escribir, modificar, ejecutar
-
Objetos protegidos: archivos críticos, claves de registro, interfaces COM y procesos sensibles quedan blindados
-
Conjuntos reutilizables: plantillas de reglas para aplicar a toda la flota desde el perfil
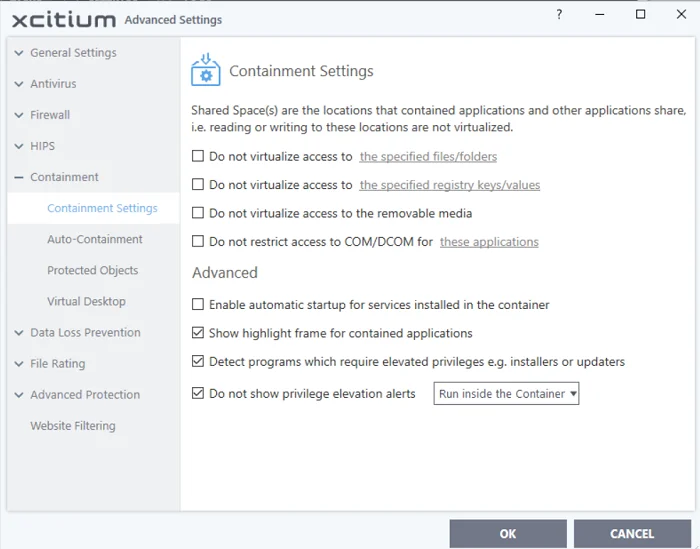
El panel de ajustes avanzados del XCS: antivirus, firewall, HIPS, contención, DLP y file rating en un solo agente. El mensaje clave: no se compra por separado ni requiere agente extra — firewall + HIPS + antivirus + contención conviven en el mismo agente XCS y se gobiernan con el mismo perfil desde la nube.
Preguntas frecuentes
- ¿El firewall reemplaza al de Windows?
- Lo sustituye con capacidad empresarial: reglas por aplicación, stealth ports, zonas de confianza y gestión central por perfil — además del firewall del sistema puede administrarse la coexistencia.
- ¿Qué protege el HIPS que el antivirus no cubre?
- Controla qué objetos puede tocar cada proceso: archivos, registro, interfaces COM y procesos. Un malware que pase el AV no podrá modificar lo que HIPS blinda.
- ¿Puedo aplicar distintas políticas según la red?
- Sí: las zonas de red permiten políticas diferentes según dónde esté conectado el equipo — oficina, casa o red pública.